Jouw ICT geregeld door IC10
Passkeys zijn niet alleen voor Microsoft: waarom veilig inloggen snel verandert
Wachtwoorden zijn al jarenlang een van de zwakste schakels in de digitale beveiliging. Ze worden hergebruikt, gelekt of buitgemaakt via overtuigende phishingmails en nagemaakte inlogpagina’s. Multifactorauthenticatie helpt, maar ook sms-codes en tijdelijke verificatiecodes kunnen worden onderschept.
Daarom stappen steeds meer grote technologiebedrijven over op passkeys. Microsoft maakt ze belangrijker binnen Microsoft 365 en Entra ID, terwijl Google passkeys al aanbiedt voor Google-accounts en Google Workspace. Ook andere websites, apps en wachtwoordmanagers ondersteunen deze nieuwe manier van aanmelden.
Passkeys zijn daarmee geen functie van één leverancier, maar onderdeel van een bredere verandering: van inloggen met iets wat je moet onthouden naar inloggen met een digitale sleutel op een vertrouwd apparaat. Voor organisaties is dit het moment om te bepalen hoe zij die overstap veilig en beheersbaar gaan maken.
Ook binnen IC10 zijn we daar actief mee bezig. De komende maanden onderzoeken en testen we welke oplossing of combinatie van oplossingen we als vaste standaard aan onze klanten willen adviseren. Denk daarbij aan passkeys via Microsoft Authenticator, Windows Hello, fysieke FIDO2-sleutels en geschikte wachtwoordmanagers. De techniek is veelbelovend, maar de beste keuze moet in de dagelijkse praktijk ook veilig, gebruiksvriendelijk en goed te beheren zijn.
Eerder schreven we over de veranderingen binnen Microsoft 365. Lees ook: Microsoft maakt passkeys standaard: wat betekent dit voor jouw organisatie?
Of bel direct: 085 488 0200, bereikbaar op werkdagen van 08:00–17:30
Dit artikel is gebaseerd op informatie van Microsoft en Google over het gebruik en beheer van passkeys.
Auteur: Jochem
Een digitale sleutel
Wat is een passkey precies?
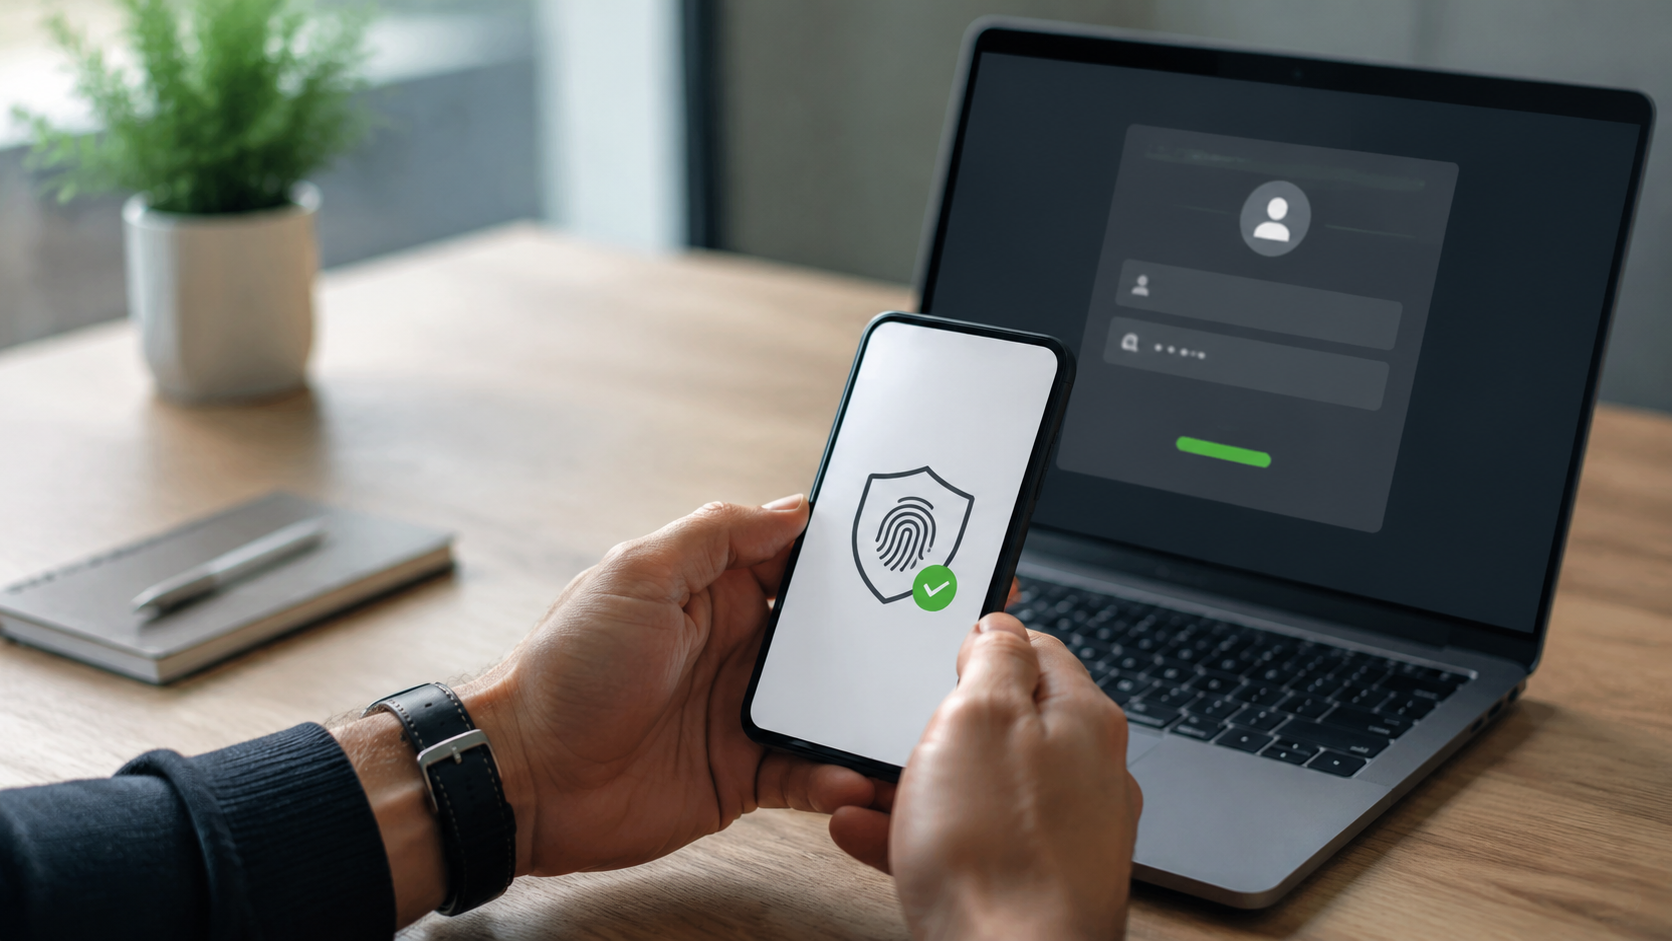
Een passkey is een digitale aanmeldsleutel die een wachtwoord kan vervangen. De techniek werkt met twee cryptografische sleutels:
- Een openbare sleutel die bij de website of online dienst wordt geregistreerd;
- Een geheime sleutel die veilig op het apparaat of in een daarvoor geschikte wachtwoordmanager blijft staan.
Bij het aanmelden vraagt de website het apparaat om te bewijzen dat de juiste geheime sleutel aanwezig is. De gebruiker bevestigt dit met bijvoorbeeld een pincode, vingerafdruk of gezichtsherkenning. De geheime sleutel zelf wordt niet naar de website gestuurd en hoeft nergens te worden ingevuld.
De biometrische gegevens verlaten het apparaat eveneens niet. Een vingerafdruk of gezichtsscan wordt alleen lokaal gebruikt om de passkey vrij te geven. De online dienst ontvangt dus niet de vingerafdruk of gezichtsscan van de gebruiker.
Passkeys kunnen aan één apparaat gebonden zijn, worden opgeslagen op een fysieke FIDO2-beveiligingssleutel of veilig worden gesynchroniseerd tussen apparaten via een ondersteund platform. Welke vorm het meest geschikt is, hangt af van de organisatie, de gebruikte apparatuur en het beveiligingsniveau dat nodig is.
Microsoft, Google en meer
Passkeys zijn inmiddels veel breder dan Microsoft 365
De aandacht voor passkeys nam de afgelopen jaren sterk toe doordat grote platforms dezelfde open standaarden zijn gaan ondersteunen. Hierdoor kan een gebruiker op verschillende apparaten en bij verschillende online diensten op een vergelijkbare manier aanmelden.
Microsoft ondersteunt passkeys onder andere via Microsoft Authenticator, Windows Hello en fysieke FIDO2-beveiligingssleutels. Beheerders kunnen binnen Microsoft Entra ID bepalen welke gebruikers en typen passkeys zijn toegestaan.
Google biedt passkeys aan voor Google-accounts. Een gebruiker kan daarmee aanmelden via de schermvergrendeling van een telefoon of computer, bijvoorbeeld met een pincode, vingerafdruk of gezichtsscan. Binnen Google Workspace bepaalt de beheerder of medewerkers een passkey ook mogen gebruiken om het wachtwoord tijdens het aanmelden volledig over te slaan.
Ook Apple, Android, Windows, webbrowsers en verschillende wachtwoordmanagers ondersteunen passkeys. Daardoor groeit de techniek uit tot een algemeen alternatief voor het traditionele wachtwoord, in plaats van een losse oplossing binnen één ecosysteem.
Waarom juist nu?
Phishing wordt overtuigender en
wachtwoorden blijven kwetsbaar
Cybercriminelen hoeven een wachtwoord niet altijd technisch te kraken. Vaak is het eenvoudiger om een medewerker te misleiden. Een e-mail, sms-bericht of Teams-bericht leidt het slachtoffer naar een nagemaakte inlogpagina. Zodra daar een wachtwoord en verificatiecode worden ingevuld, kan een aanvaller deze gegevens direct gebruiken.
Door generatieve AI kunnen zulke berichten sneller worden opgesteld, beter worden vertaald en persoonlijker worden gemaakt. Ook nagemaakte websites en communicatie uit naam van directieleden, leveranciers of collega’s worden steeds overtuigender. Alleen medewerkers waarschuwen dat zij “goed moeten opletten” is daarom niet voldoende.
Een passkey verkleint dit risico, omdat deze technisch is gekoppeld aan de echte website of toepassing waarvoor hij is aangemaakt. Op een nagemaakte website kan de passkey niet worden gebruikt. Bovendien is er geen wachtwoord of tijdelijke code die een medewerker per ongeluk kan doorgeven.
Dat maakt passkeys phishingbestendig voor de aanmelding zelf. Het betekent niet dat phishing volledig verdwijnt: aanvallers kunnen medewerkers nog steeds proberen te misleiden tot bijvoorbeeld een betaling, het delen van bestanden of het installeren van schadelijke software. Passkeys halen wel een zeer belangrijke buit weg: bruikbare inloggegevens.
Sterker én eenvoudiger
Minder wachtwoorden betekent ook minder beheer
Sterkere beveiliging hoeft niet altijd meer handelingen voor medewerkers te betekenen. In veel gevallen is aanmelden met een passkey juist eenvoudiger:
- Er hoeft geen lang wachtwoord te worden onthouden of ingevoerd;
- Een aanmelding wordt bevestigd met de normale ontgrendeling van het apparaat;
- Medewerkers hebben minder last van vergeten wachtwoorden en wachtwoordresets;
- Er zijn geen sms-codes of tijdelijke codes die handmatig moeten worden overgenomen;
- De kans op hergebruik van hetzelfde wachtwoord bij meerdere diensten verdwijnt.
Voor de ICT-beheerder kan dit op termijn minder meldingen over vergeten of geblokkeerde wachtwoorden opleveren. Daar staat tegenover dat de eerste inrichting zorgvuldig moet gebeuren. Zonder duidelijke afspraken over apparaten, registratie en herstel kan een veilige techniek alsnog voor onnodige verstoringen zorgen.
Aandachtspunten
Een passkey invoeren is meer dan een instelling aanzetten
Een organisatie moet vooraf bepalen hoe medewerkers hun passkeys mogen opslaan en gebruiken. Daarbij zijn de volgende punten belangrijk.
1. Zakelijke of persoonlijke apparaten
Een passkey geeft toegang tot een account zodra iemand het betreffende apparaat kan ontgrendelen. Maak daarom duidelijke afspraken over het gebruik van privételefoons, zakelijke laptops en gedeelde computers. Maak nooit een persoonlijke passkey aan op een apparaat dat door meerdere mensen met hetzelfde profiel wordt gebruikt.
2. Herstel bij verlies of vervanging
Wat gebeurt er wanneer een telefoon kapotgaat, een laptop wordt vervangen of een medewerker een beveiligingssleutel verliest? Zorg voor een gecontroleerde herstelprocedure en minstens één passende alternatieve methode. Voorkom tegelijkertijd dat een zwakke helpdeskprocedure de sterke passkeybeveiliging alsnog omzeilt.
3. Verschillende functies vragen om verschillende oplossingen
Voor een vaste medewerker met een beheerde laptop kan Windows Hello een logische keuze zijn. Voor beheerders, directieleden of medewerkers die op veel verschillende systemen werken, kan een fysieke FIDO2-sleutel beter passen. Een mobiele passkey kan juist handig zijn voor medewerkers die veel onderweg zijn.
4. Gefaseerd testen
Begin met een kleine pilotgroep. Test niet alleen de normale aanmelding, maar ook een nieuw apparaat, een verloren telefoon, thuiswerken en toegang tot oudere applicaties. Zo worden uitzonderingen zichtbaar voordat de hele organisatie wordt overgezet.
5. Blijf apparaten en toegang beheren
Een passkey beschermt de aanmelding, maar niet automatisch het apparaat of alle gegevens daarachter. Updates, versleuteling, back-ups, toegangsrechten, monitoring en centraal apparaatbeheer blijven noodzakelijk. Beëindig bovendien direct de toegang wanneer een medewerker uit dienst gaat of een apparaat kwijtraakt.
Begin niet te laat
Wat kunnen organisaties nu al doen?
De overstap hoeft niet in één keer plaats te vinden. Passkeys kunnen in veel omgevingen eerst naast bestaande aanmeldmethoden worden gebruikt. Daardoor is er ruimte om ervaring op te doen en medewerkers te begeleiden.
Een praktische aanpak bestaat uit vijf stappen:
- Inventariseer welke aanmeldmethoden nu worden gebruikt;
- Controleer welke apparaten en applicaties passkeys ondersteunen;
- Kies per gebruikersgroep de meest geschikte passkeymethode;
- Richt veilige registratie-, herstel- en noodprocedures in;
- Start met een pilot en rol daarna gefaseerd uit.
Wacht daarbij niet tot een leverancier oude methoden beperkt of gebruikers plotseling tijdens het aanmelden vraagt een nieuwe methode te registreren. Een geplande invoering voorkomt verwarring en geeft de organisatie controle over de gekozen oplossing.
Onze zoektocht naar een standaard
Welke passkeyoplossing gaan wij adviseren?
Dat passkeys een belangrijke rol gaan spelen in veilig aanmelden is voor ons duidelijk. Over de beste praktische invulling zijn we binnen IC10 nog niet helemaal uit. Er bestaan verschillende oplossingen en iedere keuze heeft gevolgen voor gebruiksgemak, beheer, herstel en de ondersteuning van verschillende apparaten en platforms.
Daarom gaan we de komende maanden meerdere mogelijkheden onderzoeken en in de praktijk testen. Daarbij kijken we onder andere naar:
- De combinatie met Microsoft 365, Entra ID en Intune;
- Ondersteuning voor Windows, Android, iOS en verschillende browsers;
- Het verschil tussen apparaatgebonden en gesynchroniseerde passkeys;
- De inzet van Microsoft Authenticator, Windows Hello en wachtwoordmanagers;
- Fysieke FIDO2-sleutels voor beheerders en andere functies met een verhoogd risico;
- Registratie, vervanging en herstel bij verlies van een apparaat;
- De gebruikservaring voor medewerkers zonder uitgebreide technische kennis;
- De beheersbaarheid en schaalbaarheid voor onze klanten.
Op basis van die ervaringen willen we komen tot een duidelijke standaardaanpak die we verantwoord kunnen adviseren en ondersteunen. Tot die tijd blijven we bewust kritisch kijken naar de verschillende mogelijkheden in plaats van één oplossing te vroeg als beste keuze aan te wijzen.
Heb jij binnen jouw organisatie al ervaring met passkeys, een specifieke wachtwoordmanager of fysieke beveiligingssleutels? Dan horen we graag welke oplossing goed werkt en waar je in de praktijk tegenaan loopt. Praktijkervaringen en aanbevelingen helpen ons om een advies te ontwikkelen dat niet alleen technisch veilig is, maar ook echt werkbaar blijft.
IC10
Zo helpt IC10 bij veilig en gebruiksvriendelijk aanmelden
Hoewel ons definitieve standaardadvies nog in ontwikkeling is, helpt IC10 organisaties nu al om moderne aanmeldmethoden gecontroleerd te testen en in te voeren. Daarbij kijken we niet alleen naar de technische instelling, maar ook naar de dagelijkse praktijk van medewerkers.
We kunnen onder andere:
- De huidige wachtwoord- en MFA-methoden inventariseren;
- Passkeys configureren binnen Microsoft 365 en Microsoft Entra ID;
- Windows Hello, Microsoft Authenticator en FIDO2-sleutels passend inzetten;
- Gebruikersgroepen, uitzonderingen en herstelprocedures inrichten;
- Een pilot uitvoeren en de overstap gefaseerd begeleiden;
- Zakelijke apparaten centraal beheren en beveiligen met Microsoft Intune;
- Medewerkers voorzien van duidelijke instructies.
Wil je weten of jouw organisatie klaar is voor passkeys, of heb je zelf ervaring met een oplossing die we volgens jou beslist moeten meenemen in onze vergelijking? Neem dan contact op met IC10. We brengen de huidige situatie in kaart, denken mee over een passende pilot en horen graag jouw aanbevelingen.
Meer informatie over onze dienstverlening vind je bij Microsoft 365, Security en back-up en Jouw ICT geregeld.
Veelgestelde Vragen
Is een passkey hetzelfde als een wachtwoordmanager?
Nee. Een passkey is de digitale sleutel waarmee je bij een website of toepassing aanmeldt. Een geschikte wachtwoordmanager kan passkeys wel veilig opslaan en tussen apparaten synchroniseren. Passkeys kunnen daarnaast op een telefoon, computer of fysieke FIDO2-beveiligingssleutel worden opgeslagen.
Kan iemand mijn passkey gebruiken als mijn telefoon wordt gestolen?
Niet zonder het apparaat te ontgrendelen. De passkey wordt beschermd door de schermvergrendeling, pincode, vingerafdruk of gezichtsherkenning. Een verloren apparaat moet wel zo snel mogelijk op afstand worden geblokkeerd en de bijbehorende passkey moet uit het account worden verwijderd.
Gebruikt Google ook passkeys?
Ja. Google ondersteunt passkeys voor Google-accounts en binnen Google Workspace. Bij een beheerd Workspace-account bepaalt de beheerder welke mogelijkheden beschikbaar zijn en of gebruikers het wachtwoord volledig mogen overslaan.
Zijn passkeys veiliger dan sms-codes?
Voor de aanmelding bieden passkeys een betere bescherming tegen phishing. Een sms-code kan worden onderschept of op een valse website worden ingevuld. Een passkey is gekoppeld aan de echte website en geeft geen herbruikbaar geheim of tijdelijke code prijs.
Verdwijnt het wachtwoord nu direct?
Nee. De overstap verloopt gefaseerd en verschilt per leverancier, toepassing en organisatie. Passkeys kunnen vaak eerst naast bestaande methoden worden gebruikt. Het is wel verstandig om nu al te inventariseren welke gebruikers, apparaten en applicaties klaar zijn voor wachtwoordloos aanmelden.
Is een passkey voldoende om mijn organisatie volledig te beveiligen?
Nee. Passkeys versterken de aanmelding, maar vervangen geen apparaatbeheer, updates, back-ups, monitoring of zorgvuldig ingerichte toegangsrechten. Goede beveiliging bestaat uit meerdere lagen die samen het risico beperken.
Meer nieuws
Bekijk meer artikelen
Zie hier andere artikkelen of ga terug naar het overzicht.
-

Chrome-beveiligingsupdate dicht zeven kwetsbaarheden
Google heeft een nieuwe Chrome-beveiligingsupdate uitgebracht die zeven kwetsbaarheden verhelpt. We leggen uit waarom opnieuw opstarten belangrijk is en hoe centraal ICT-beheer voorkomt dat zakelijke apparaten achterlopen.
-
Grote Windows-beveiligingsupdate dicht circa 400 kwetsbaarheden
Microsoft heeft een omvangrijke Windows-beveiligingsupdate uitgebracht die circa 400 kwetsbaarheden verhelpt. Lees waarom bedrijven deze update snel én gecontroleerd moeten installeren en waarom centraal updatebeheer daarbij belangrijk is.
-
Microsoft maakt passkeys standaard in Microsoft 365
Microsoft maakt passkeys steeds belangrijker binnen Microsoft 365 en Entra ID. Lees wat deze veiligere aanmeldmethode betekent, hoe passkeys werken en hoe jouw organisatie zich op de overstap kan voorbereiden.
-
NCSC waarschuwt voor gehackte IP-camera’s: zo houd je jouw cameranetwerk veilig
Onvoldoende beveiligde IP-camera’s kunnen hackers toegang geven tot livebeelden en bedrijfsnetwerken. Ontdek hoe deze aanvallen ontstaan en welke maatregelen nodig zijn om zakelijke camerasystemen veilig te houden.
-
Passkeys zijn niet alleen voor Microsoft: waarom veilig inloggen snel verandert
Microsoft maakt passkeys steeds belangrijker binnen Microsoft 365 en Entra ID. Lees wat deze veiligere aanmeldmethode betekent, hoe passkeys werken en hoe jouw organisatie zich op de overstap kan voorbereiden.
Bron: Google Account Help – Sign in with a passkey instead of a password, Microsoft Learn – Enable passkeys in Microsoft Authenticator, Microsoft Security – Passwordless authentication